Kaspersky uzmanları, yaygın olarak kullanılan bir barkod okuyucu modeli üzerinden e-ticaret tedarik zincirlerini doğrudan siber saldırılara açık hale getirebilecek yeni bir saldırı vektörü keşfetti. Bali’de düzenlenen Security Analyst Summit 2026’da paylaşılan bulgular, bir deponun dijital ekosistemine yönelik kapsamlı güvenlik denetiminin parçası olarak ortaya çıktı.
Modern depolar, sadece ürünlerin saklandığı alanlar değil; birçok teknoloji ve cihazın bir araya geldiği karmaşık ekosistemler haline geldi. Operasyonların kesintiye uğraması veya teslimatların gecikmesi ciddi mali ve itibar kayıplarına yol açabiliyor. Küresel e-ticaret satışları 2019’dan bu yana yaklaşık iki katına çıkarak 6 trilyon doların üzerine ulaştı. Bu durum, tedarik zincirlerinin kesintisiz işlemesini daha da önemli kılıyor.
Kaspersky Security Services araştırmacıları, depo altyapısındaki riskleri belirlemek için depo sistemlerinde kullanılan çeşitli cihazlar üzerinden gerçekleştirilebilecek farklı siber saldırı yöntemlerini inceledi. Araştırma sonucunda, büyük bir üreticinin barkod okuyucu modelindeki güvenlik açığından yararlanan yeni bir saldırı yöntemi tespit edildi. Bu cihazlar depolarda, perakende sektöründe ve birçok alanda yaygın şekilde kullanılıyor.
Barkod Okuyucu Sistemindeki Güvenlik Açığı
Klasik kurulumda el tipi barkod okuyucular, baz istasyonuyla iletişim kurar. Baz istasyonu ise bir iş istasyonuna veya başka bir iş sistemine bağlanır. Temel güvenlik zafiyeti, baz istasyonu ile barkod okuyucular arasında kimlik doğrulama mekanizmasının bulunmamasıdır.
Kaspersky’nin araştırması, bu barkod okuyucuların depo ortamındaki operasyonel teknoloji (OT) ağına giriş noktası olarak kullanılabileceğini gösteriyor. Saldırı, okuyucunun kablosuz bağlantısı üzerinden gerçekleştirilebiliyor. Araştırmacılar, cihazın kapsama alanındaki bir saldırganın bağlı bilgisayara klavye tuş vuruşları gönderebildiğini ve kullanıcı müdahalesi olmadan uzaktan kod çalıştırma imkanı elde edebileceğini belirtti.
Saldırı Senaryosu ve İşleyişi
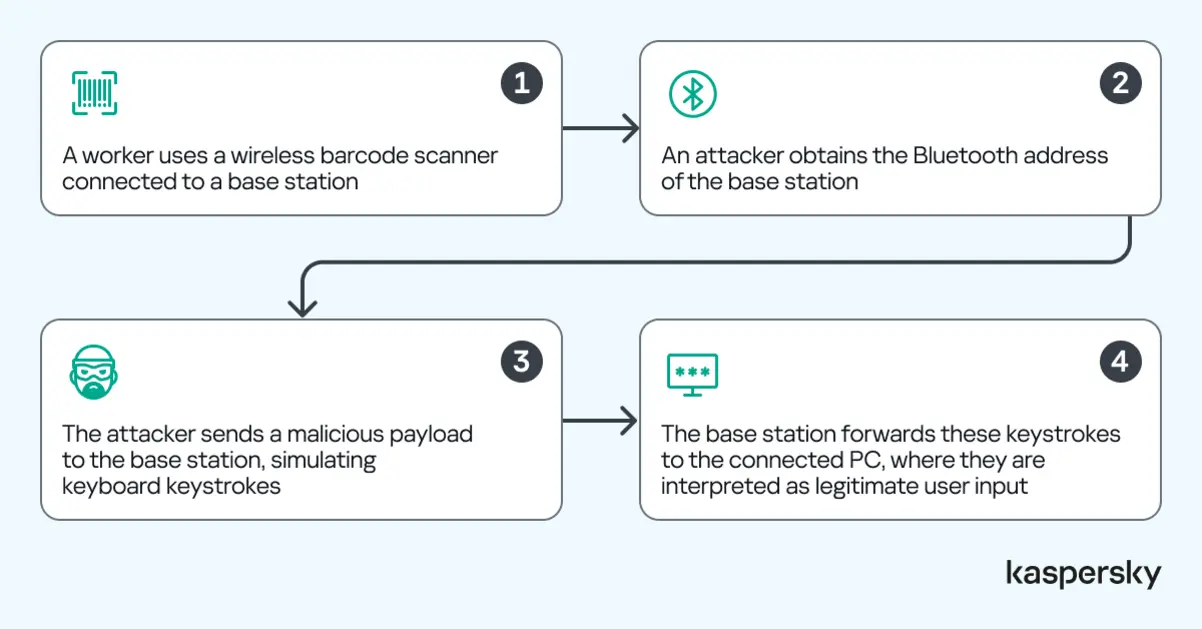
Olası bir saldırı senaryosunda, bir çalışan baz istasyonuna bağlı kablosuz barkod okuyucusuyla günlük işlerini sürdürürken saldırgan, Bluetooth trafiğini pasif olarak dinleyerek baz istasyonunun Bluetooth adresini öğreniyor. Ardından kurulan Bluetooth bağlantısı üzerinden baz istasyonuna kötü amaçlı veri yükü göndererek klavye tuş vuruşlarını taklit ediyor. Baz istasyonu bu tuş vuruşlarını bağlı bilgisayara iletiyor. Bilgisayar ise bunları meşru kullanıcı girişleri olarak algılıyor. Böylece saldırgan, yetkisiz komutları çalıştırmak için bu mekanizmadan yararlanabiliyor. Bu saldırı yöntemi, birden fazla üreticinin cihazlarında gözlemlendi.
Saldırgan, bu yöntemle depo ağı içerisindeki bir bilgisayarda ilk kalıcı erişim noktasını (initial foothold) elde ediyor. Barkod okuyucu burada sadece sisteme sızmak için bir basamak görevi görüyor. Kritik nokta, ele geçirilen bilgisayarın operasyonel ortamdaki güvenilir konumu ve kritik sistemlerle doğrudan bağlantısıdır. Bu saldırı vektörleri sadece depo sektörü için değil; perakende ve bu tür cihazların yoğun kullanıldığı tüm operasyonel alanlar için ciddi tehdit oluşturuyor.
Diğer Depo Cihazları ve Kritik Altyapı Tehditleri
Kaspersky araştırmacıları, benzer saldırı senaryolarının El Terminalleri (PDR) veya termal yazıcılar gibi diğer depo cihazları üzerinden Depo Yönetim Sistemleri (WMS) gibi kritik altyapılara sızmak için de kullanılabileceğine dikkat çekiyor.
Kaspersky Endüstriyel Güvenlik Hizmetleri Başkanı Sergey Sidorov, konuyla ilgili şunları söyledi: “Modern perakende ve lojistik; kurumsal yönetim platformlarından sahadaki personelin elindeki cihaza kadar tamamen dijitalleşmiş durumda. Uçtan uca kurulan bu kesintisiz bağlantı, tek bir barkod okuyucu dahil her seviyedeki teknolojinin tüm ekosistemi felce uğratabilecek bir sızma noktasına dönüşebileceğini gösteriyor. Depo sektörü ve genel perakende endüstrisi, siber güvenliği her katmanda birinci öncelik olarak ele almalıdır.”
Depo Ortamlarında Güvenlik İçin Öneriler
Kaspersky uzmanları, depo ortamlarında güvenliği artırmak için şu adımları öneriyor:
Ağ bağlantısı yapılmadan önce sisteme dahil edilecek her yeni cihazın doğrulanması,
Kullanılmayan tüm Bluetooth arayüzlerinin kapatılması ve güçlü kimlik doğrulama mekanizmalarının zorunlu kılınması,
Depo ağlarının sadece zorunlu bağlantılara izin verecek şekilde bölümlenmesi (segmentasyon),
Hem uç cihazlara hem de WMS yazılımlarına güvenlik güncellemelerinin gecikmeksizin uygulanması,
Hesap yetkilerinin en düşük ayrıcalık ilkesine göre sınırlandırılması,
Yetkili iç tehdit senaryolarını da kapsayan uçtan uca saldırı yolu tatbikatlarının düzenli olarak gerçekleştirilmesi.
Kaspersky’nin Endüstriyel Güvenlik Hizmetleri
Kaspersky, endüstriyel ortamlardaki güvenlik risklerini belirlemeye yönelik kapsamlı değerlendirme hizmetleri sunuyor. Bu hizmetler kapsamında endüstriyel kontrol sistemleri (ICS), operasyonel teknoloji (OT) ortamları ve ağa bağlı cihazlardaki zayıflıklar tespit ediliyor. Yapılandırmalar ve erişim yolları değerlendiriliyor, güvenlik açıkları analiz edilerek somut riskler ortaya konuyor.
Kaspersky ICS Security Assessment, sistemleri yerinde değerlendirerek operasyonları aksatmadan gözden kaçan riskleri belirliyor ve uygulanabilir iyileştirme önerileri sunuyor.
Bu önlemler, lojistik şirketleri dahil endüstriyel kuruluşları korumak amacıyla tasarlanan Kaspersky Industrial Cyber Security (KICS) gibi amaca yönelik çözümlerle desteklenebiliyor. Platform, operasyonları aksatmadan veya sistemlerin kullanılabilirliğini tehlikeye atmadan kurumun genel altyapısındaki görünürlüğü artırmaya ve siber güvenliği güçlendirmeye yardımcı oluyor.
Depo dijital ekosistemine yönelik güvenlik denetiminin tamamına Securelist.com adresinden ulaşabilirsiniz.
Kaspersky Security Services Hakkında
Dünya genelinde güvenlik hizmetleri sunan Kaspersky Security Services ekibi, müşteri projeleriyle sınırlı kalmayan çalışmaları kapsamında yeni taktik, teknik ve prosedürleri (TTP) ortaya çıkarıyor. MITRE ATT&CK çerçevesini yeni bilgilerle zenginleştiriyor, kuruma özgü araçlar geliştiriyor ve Kaspersky ürünlerinin tehdit tespit yeteneklerini güçlendiriyor. Ekip, uzmanlığını web seminerleri, raporlar ve eğitimler aracılığıyla paylaşarak siber güvenlik profesyonellerinin tehditlere karşı hazırlıklı olmasına katkı sağlıyor.
Kaspersky Hakkında
Kaspersky, 1997 yılında kurulmuş küresel bir siber güvenlik ve dijital gizlilik şirketidir. Bugüne kadar bir milyardan fazla cihazı yeni ortaya çıkan siber tehditlere ve hedefli saldırılara karşı korudu. Kaspersky’nin derin tehdit istihbaratı ve güvenlik uzmanlığı, dünyanın dört bir yanındaki bireyleri, işletmeleri, kritik altyapıları ve devletleri korumak için sürekli yenilikçi çözümler ve hizmetlere dönüşüyor.
Şirketin kapsamlı güvenlik portföyü; kişisel cihazlar için lider dijital yaşam koruması, şirketler için özel güvenlik ürünleri ve hizmetlerinin yanı sıra sofistike ve gelişen dijital tehditlerle mücadele etmek için Cyber Immune çözümlerini içeriyor. Milyonlarca birey ve yaklaşık 200.000 kurumsal müşteri kendileri için en önemli şeyleri korumak için Kaspersky’yi tercih ediyor.
Daha fazla bilgi için www.kaspersky.com adresini ziyaret edebilirsiniz.